
RUBYCAT et ARC DATA SHIELD annoncent aujourd'hui un partenariat technologique et commercial, validant l'interopérabilité entre le bastion d'administration PROVE IT et la solution de passerelle sécurisée Digital Air Gap. Deux approches complémentaires, un objectif commun : offrir aux organisations une couverture complète de leur sécurité, qu'elles opèrent des environnements IT traditionnels ou des systèmes critiques en réseau isolé.
Deux solutions, une complémentarité naturelle
La cybersécurité des systèmes d'information repose sur plusieurs piliers. Deux d'entre eux sont souvent adressés séparément, là où leur combinaison crée une valeur bien supérieure :
- Le contrôle des accès à privilèges : qui peut intervenir sur quels systèmes, comment, et avec quelle traçabilité ?
- Le contrôle des flux de données : quelles informations entrent et sortent du système, et selon quelles règles ?
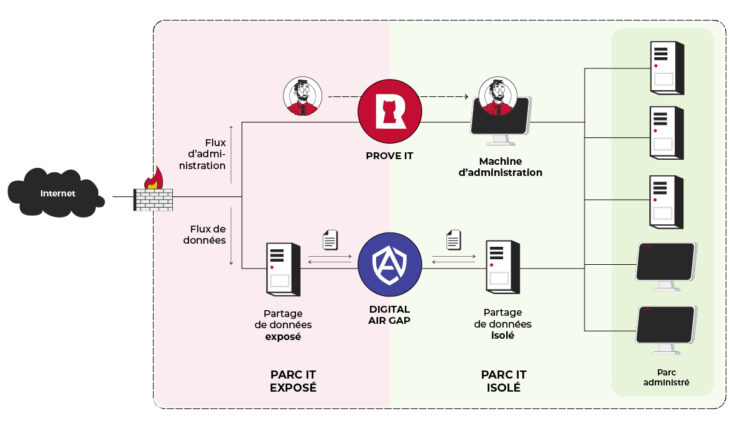
PROVE IT, le bastion (PAM) de Rubycat, répond au premier enjeu. Digital Air Gap d'ARC DATA SHIELD répond au second. Ensemble, ils couvrent l'intégralité du périmètre.
« Nous sommes ravis de ce partenariat qui prend tout son sens pour nos clients. »

Cas d'usage n°1 - Environnements IT : compléter le bastion par le contrôle des flux
Dans les organisations à dominante IT, le bastion d'administration est souvent une brique déjà connue, parfois déjà déployée. Les équipes sécurité maîtrisent la notion d'accès à privilèges, de session enregistrée, de traçabilité des actions.
Ce qui reste fréquemment sous-adressé, en revanche, c'est la maîtrise des données qui transitent : fichiers entrants, flux sortants, échanges non contrôlés entre zones de confiance différentes.
Un administrateur peut être parfaitement authentifié et tracé dans PROVE IT, et pour autant, un transfert de fichier non filtré peut introduire un vecteur de compromission, ou permettre une exfiltration.
L'architecture combinée PROVE IT + Digital Air Gap apporte ici une réponse cohérente :
- PROVE IT sécurise et enregistre chaque session d'administration : authentification forte, contrôle des droits, audit complet des actions.
- Digital Air Gap filtre les données entrantes et sortantes : aucun flux ne transite sans passer par une analyse et un filtrage définis par la politique de sécurité.
Le résultat : les accès sont maîtrisés, les données échangées sont contrôlées. Les deux vecteurs d'attaque les plus courants sont couverts dans une architecture unifiée.
Cas d'usage n°2 - Systèmes critiques et environnements OT : permettre l'administration à distance sans briser l'isolation
Dans les environnements OT (industrie, énergie, eau, transport, défense, etc.), la culture de sécurité repose historiquement sur l'isolation. Réseaux cloisonnés, échanges limités, station blanche pour tout transfert de fichier : cette rigueur est une vraie force.
Elle crée cependant une tension opérationnelle réelle : comment intervenir à distance sur un système critique sans compromettre l'architecture d'isolation ?
En pratique, cette question génère souvent des compromis risqués : accès ad hoc non tracés, déplacements physiques coûteux, ou ouvertures réseau temporaires qui ne se referment pas toujours. Autant de situations qui fragilisent la posture de sécurité, en particulier dans le cadre des exigences NIS2 et des référentiels de l'ANSSI.
La combinaison Digital Air Gap + PROVE IT résout cette équation :
- Digital Air Gap maintient l'isolation réseau et contrôle chaque échange de données entre le système isolé et l'extérieur : rien ne passe sans être filtré et validé.
- PROVE IT permet à un administrateur d'intervenir à distance de manière encadrée : session tracée, durée limitée, actions enregistrées, droits strictement définis.
L'environnement reste isolé. L'administration distante devient possible. Les deux impératifs, isolation et opérabilité, ne sont plus contradictoires.
Pour les opérateurs de systèmes critiques soumis aux obligations NIS2 ou aux recommandations du guide ANSSI d'administration sécurisée des SI, cette architecture apporte une réponse concrète et documentable.
Deux éditeurs français, deux certifications CSPN, une vision commune de la souveraineté
Rubycat, éditeur de PROVE IT, et ARC DATA SHIELD partagent un positionnement commun : des solutions développées en France, conçues pour les organisations qui ne peuvent pas se permettre de dépendre de technologies étrangères pour protéger leurs systèmes les plus sensibles. Les deux entités partagent également une marque forte de robustesse de leur solution : la certification Visa de Sécurité CSPN par l'ANSSI.
Pour les DSI et RSSI d'OIV, d'OSE ou d'administrations publiques, cette dimension souveraine n'est pas anecdotique : elle conditionne souvent l'éligibilité aux marchés et la conformité aux exigences réglementaires.

Vous souhaitez en savoir plus ?
Rubycat X Arc Data ShieldQue vous opériez un environnement IT cherchant à renforcer le contrôle de ses flux, ou des systèmes critiques pour lesquels l'administration à distance est un enjeu opérationnel, nos équipes sont disponibles pour étudier votre contexte et vous présenter cette architecture.
Written by

Other posts
Adopting a PAM solution : overcome your barriers with PROVE IT
Publish on April 09, 2026
PROVE IT Version 7 : Discover what's new
Publish on January 19, 2026
PAM solution & bastion host : the essential safeguard for securing your privileged access
Publish on November 26, 2025